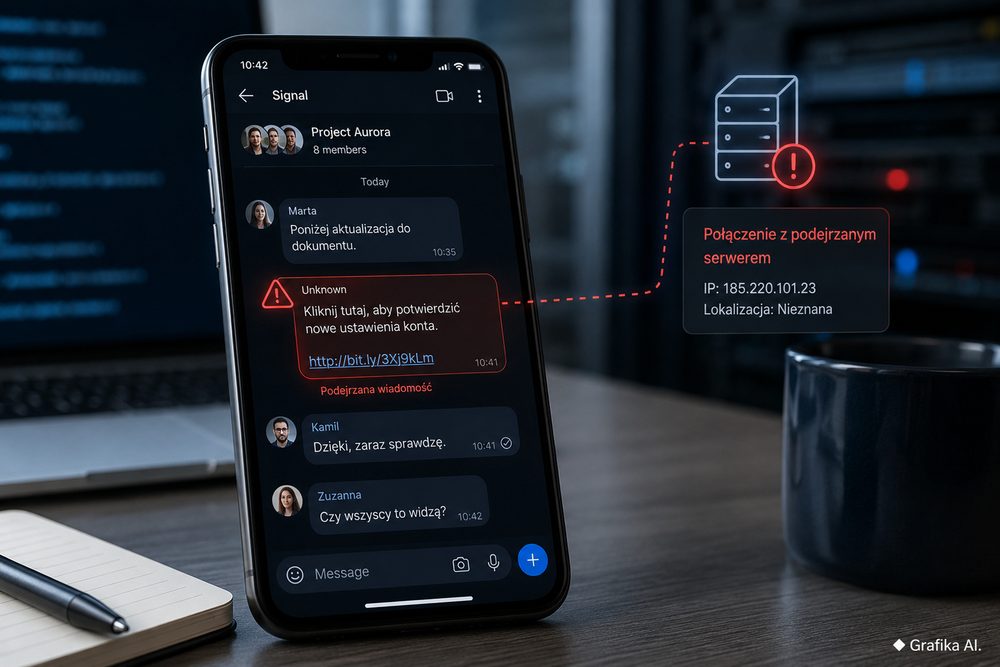
Badacze znaleźli dwa praktyczne sposoby wstrzykiwania fałszywych wiadomości do Signala — jeden z błędów w Sealed Sender pozwalał złośliwemu serwerowi ingerować także w czaty grupowe bez ostrzeżenia użytkownika
Signal szyfruje treść rozmów end-to-end, ale badacze pokazali coś bardziej niewygodnego niż klasyczne „złamanie szyfrowania”: złośliwy lub przejęty serwer mógł doprowadzić do pojawienia się w aplikacji wiadomości, której prawdziwy rozmówca wcale nie wysłał. W jednym wariancie użytkownik dostawał […]
Najnowsze komentarze